热钱包的核心价值在于“私钥在线,即时可用”,冷钱包的核心价值在于“私钥离线,物理隔离”。两者解决的是完全不同的问题——没有“最好用”的单一答案,但有一个经过多轮安全事件验证后的务实结论:活跃交易资产放热钱包,长期储蓄资产放冷钱包,是行业内有经验持有者的普遍做法。
热钱包是持续连接互联网的加密钱包,私钥存储在联网设备上——手机、电脑或浏览器扩展中。MetaMask、Trust Wallet、OKX Wallet以及交易所App内置的Web3钱包,都属于热钱包范畴。
热钱包在用户发起交易时,直接在联网设备上使用私钥对交易进行数字签名,然后广播到区块链网络。由于设备始终在线,它可以即时查询余额、广播交易,用户点击几下就能完成操作。
这里有一个关键区分:托管热钱包(交易所账户)的私钥由平台保管,用户看到的余额本质上是平台数据库里的数字,一旦平台限制提现或遭到黑客攻击,用户可能失去访问权限。非托管热钱包(MetaMask、Trust Wallet)的私钥由用户自己掌握,资产真正存在于区块链上,不依赖任何第三方。
热钱包的根本风险在于 “私钥常驻内存” 。每一次用户与DApp交互,私钥都处于可被调用的状态。如果浏览器被恶意扩展入侵、操作系统感染了键盘记录木马,私钥就可能被窃取。
具体而言,热钱包面临的攻击向量包括:
第一,智能合约批准钓鱼。 当用户将热钱包连接到去中心化交易所或游戏时,恶意DApp可能诱导用户签署一笔看似正常的交易,实际上授予攻击者花费用户全部代币余额的权限。缓解方式是使用Revoke.cash等工具定期检查和撤销代币授权。
第二,恶意软件与键盘记录器。 木马程序可以在设备联网状态下读取私钥或助记词,键盘记录器可以捕获用户输入的每一个字符。
第三,供应链攻击。 2026年1月,Trust Wallet的Chrome浏览器扩展被恶意篡改,超过2500个用户钱包被盗,损失约850万美元。攻击者并非直接攻击区块链,而是攻破了钱包软件的分发渠道。
第四,社会工程学与深度链接攻击。 2026年5月一项安全研究披露,攻击者利用Trust Wallet的深度链接和QR码机制,通过Telegram传播恶意链接,在BNB Smart Chain上触发无限USDT授权,实施“Drainer-as-a-Service”攻击。
| 钱包 | 核心优势 | 主要局限 | 最适合 |
|---|---|---|---|
| MetaMask | EVM生态兼容性最强,DApp接入最广泛 | 仅支持EVM网络,Gas费估算偏高 | DeFi、NFT、EVM链重度用户 |
| OKX Wallet | 多链聚合交易,安全审计获正面评价 | 与OKX平台绑定较深 | 频繁交易、多链操作用户 |
| Trust Wallet | 支持超100条链,移动端体验好 | 2026年1月扩展被篡改事件 | 移动端多链小额资产用户 |
MetaMask的优势在于生态深度。它最初服务于以太坊,现已扩展至所有EVM兼容网络,在“交易解释”“合约验证”“地址标记检查”等安全维度上表现较为完善,会明确提示用户操作的风险等级。
OKX Wallet在安全审计层面获得了较为正面的评价。2026年4月,慢雾安全团队对OKX Wallet进行了专项审计,结论是“未发现应用向外部服务器传输私钥或助记词等敏感信息的行为”。OKX Wallet还采用了MPC(多方计算)技术结合多重签名机制,即使某个私钥分片泄露,攻击者也无法单独获取资产控制权。
Trust Wallet以多链支持见长,但其安全记录需要正视。2026年1月的扩展篡改事件暴露了一个核心教训:钱包本身的安全设计再好,也无法完全抵御分发渠道被攻破的风险。
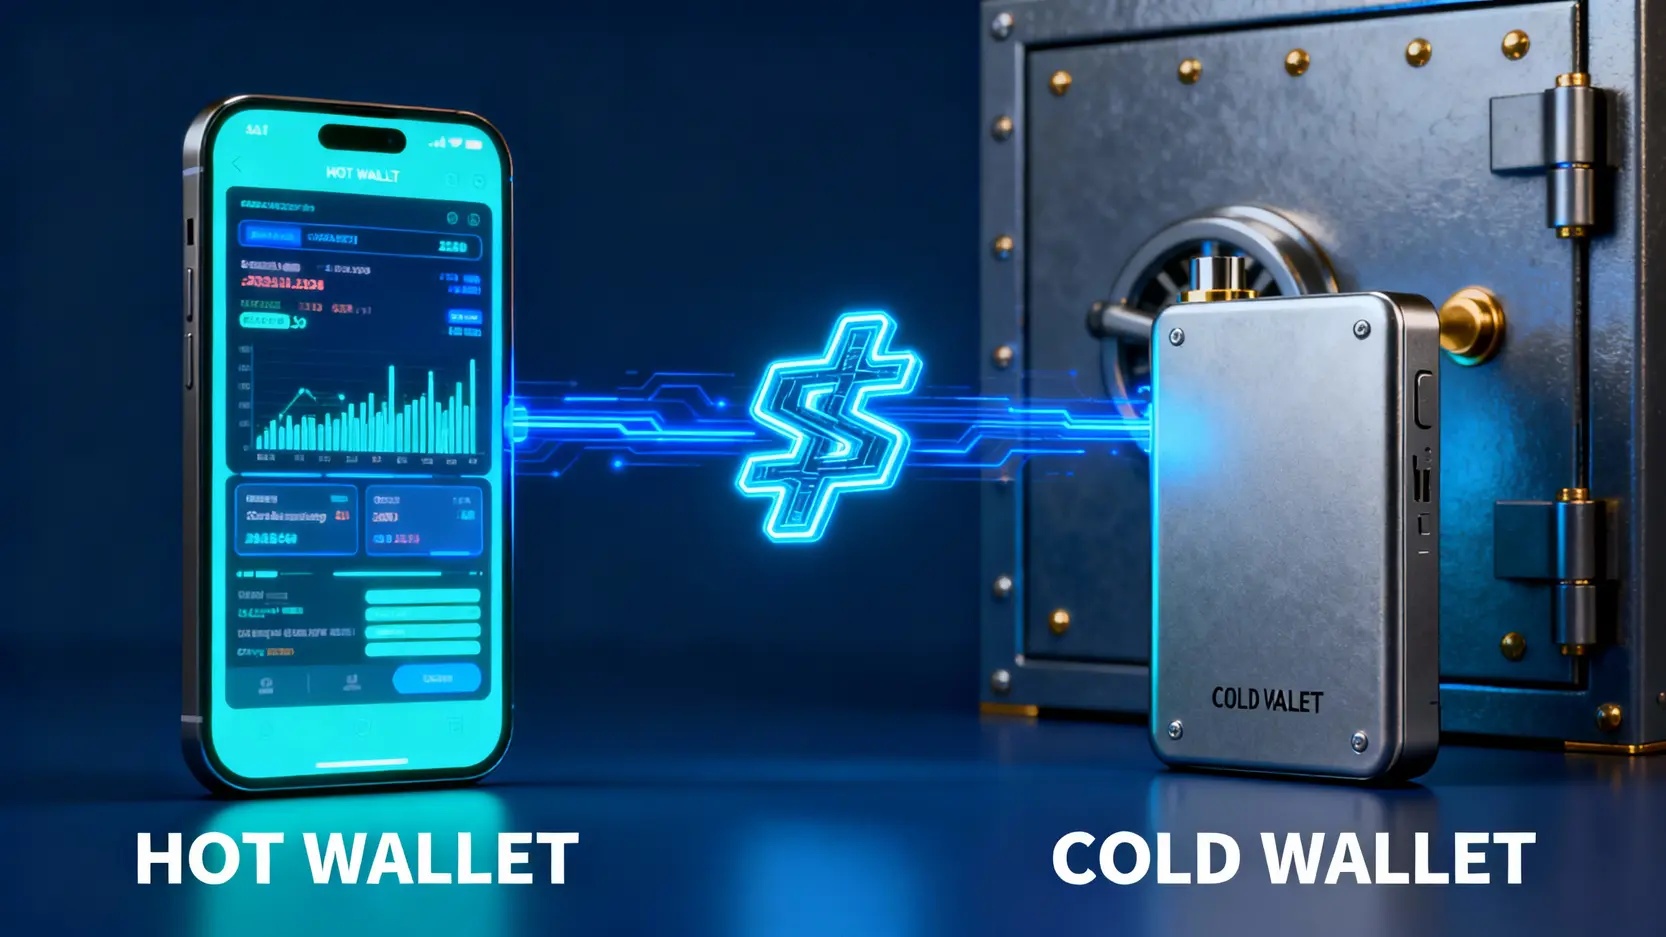
冷钱包是指任何将私钥存储在从未连接过互联网的设备上的方案,最常见的形式是硬件钱包,体积与U盘相仿。硬件钱包将私钥生成和存储在防篡改的安全元件芯片中,私钥永远不离开设备。
冷钱包并非简单地“不联网”,它通过一套精密的离线签名流程实现安全隔离:
第一步,在联网电脑上构建交易。 用户在钱包软件中输入收款地址和金额,构建一笔未签名的交易。
第二步,将未签名交易传给冷钱包。 通过USB、蓝牙或二维码将交易数据传输到硬件设备。
第三步,冷钱包在设备屏幕上显示交易详情。 用户必须在硬件钱包自己的屏幕上核对收款地址和金额,这一步是关键的防篡改环节——即使电脑屏幕被恶意软件替换了地址,硬件钱包屏幕上显示的仍然是真实地址。
第四步,用户在设备上物理确认,私钥在芯片内部完成签名。 签名后的交易返回电脑并广播到区块链。整个过程中,私钥从未接触过互联网。
第一,便利性的代价是操作摩擦。 每一次交易都需要物理连接设备、在设备上确认。对于频繁交易的用户,这种摩擦会迅速变得繁琐。ELLIPAL Titan 2.0采用完全隔离设计,没有任何USB、蓝牙或Wi-Fi连接,每笔交易都需通过二维码签署——安全优势明显,但对活跃交易者而言操作成本很高。
第二,冷钱包不等于绝对安全。 2026年7月,Coinkite旗下硬件钱包Coldcard因一个存在了五年的固件漏洞遭到大规模盗币,超过5000个钱包地址受影响,累计损失逾1500枚比特币,涉案价值约1.1亿美元。Galaxy Research确认至少15名攻击者利用了该漏洞。漏洞的根源是一个受损的随机数生成器——即使设备物理隔离,如果密钥生成环节存在问题,资产同样面临风险。
第三,供应链和客户数据风险。 2026年10月,Ledger宣布调查部分东南亚用户的资产异常损失报告,事件指向供应链攻击的可能性。更早之前,Trezor披露其物流合作商系统遭到未授权入侵,近1.4万名用户的姓名、联系方式等身份信息泄露。硬件钱包制造商掌握的用户数据,本身就是一个攻击目标。
根据KuCoin 2026年7月的评级,当前硬件钱包市场的主要产品可划分为以下等级:
| 等级 | 代表产品 | 核心特点 |
|---|---|---|
| 最佳硬件钱包 | Trezor Safe 7 | The Block评分4.5,蓝牙+触摸屏+可审计安全芯片,$249 |
| 优秀 | Ledger Flex | 评分4.4,E-Ink触摸屏,安全恢复系统,$249 |
| 预算之选 | Ledger Nano S Plus | 评分4.2,紧凑型USB设备,$79 |
Trezor Safe 7进入S级的核心原因是它是首款内置抗量子密码学的硬件钱包,同时配备EAL6+安全芯片,软件完全开源可审计。Ledger Flex的优势在于安全元件芯片已通过EAL6+认证,资产支持覆盖最广泛的链。Tangem的独特之处在于完全移除了助记词,用三张卡片轻触即可使用,价格不到60美元——大多数硬件钱包的损失源于用户误操作助记词,而非芯片被攻破。
NGRAVE ZERO是目前唯一获得EAL7认证的消费级设备,这是硬件安全的最高标准,但价格定位使其更适合六位数以上资产持有者。Coldcard Q是比特币专属设备中的最佳选择,搭载双安全元件和原生多重签名支持,但由于仅支持比特币,对持有山寨币的用户不适用。
| 对比维度 | 热钱包 | 冷钱包 |
|---|---|---|
| 私钥存储位置 | 联网设备(手机/电脑/浏览器) | 离线安全芯片 |
| 是否可被远程攻击 | 是(恶意软件/钓鱼/供应链) | 否(远程攻击者无法接触私钥) |
| 交易速度 | 即时,点击即发 | 需物理确认,步骤较多 |
| 初始成本 | 免费 | 一次性 $59-$249 |
| 适合的资金规模 | 日常支出、小额余额 | 长期储蓄、大额资产 |
| 典型失效模式 | 私钥被窃取 | 助记词丢失/备份不当 |
| 是否需要物理设备 | 否 | 是 |
用“支票账户与保险箱”的类比来理解:热钱包像随身携带的实体钱包,装少量现金用于日常消费,被偷了只损失少量;冷钱包像银行金库中的保险箱,每次取钱都需要专门跑一趟,但金条能免于火灾和盗贼的威胁。
“哪个好用”不是单一维度的排名,而是需要按使用场景来匹配。以下基于The Block、Money.com、Coin Bureau等机构2026年的独立评测数据,给出各场景下的推荐。
| 钱包 | The Block评分 | 核心定位 | 支持网络 | Swap费率 | 最适合 |
|---|---|---|---|---|---|
| Rabby | 4.5(最佳软件钱包) | DeFi重度用户 | 仅EVM | 0.25% | EVM链高频交易 |
| MetaMask | 4.3 | 以太坊/DeFi | EVM+SOL+BTC | 0.875% | DeFi和Web3入门 |
| OKX Wallet | Money.com最佳综合 | 多链交易枢纽 | 130+条链 | 0-0.5% | 多链活跃交易 |
| Trust Wallet | 4.1(最佳多链覆盖) | 移动端多链 | 数百条链 | 0% | 移动端多链管理 |
| Phantom | 4.0(最佳入门) | Solana生态 | SOL+ETH+BTC等 | 0.85% | Solana和初学者 |
数据来源:The Block 2026年2月/8月评级,Money.com 2026年10月评测。
如果你在多个区块链之间频繁交易、使用DeFi协议、参与链上活动,OKX Wallet是目前功能最全面的选择。Money.com在评测58款钱包、对比46个数据点后,将OKX Wallet评为“最佳综合加密钱包”,理由是“支持最多的加密链之一,同时拥有最完整的功能集”。
具体优势包括:支持130+条原生链和四种不同交易模式(根据经验水平和策略选择)、可使用稳定币支付Gas费(解决了多链钱包最持久的一个痛点)、内置DEX聚合器和NFT市场。安全层面,OKX Wallet采用MPC(多方计算) 技术——私钥从不存储在一个地方,同时支持多重签名。CertiK Skynet评分达到91.31(AA级)。
2026年4月,慢雾安全团队对OKX Wallet进行了专项审计,结论是“未发现应用向外部服务器传输私钥或助记词等敏感信息的行为”,所有7个核心安全模块均通过审计。
不适合谁:Coin Bureau的评测明确指出,OKX Wallet“对完全初学者或只需要简单存储的被动持有者来说不太有说服力”,其复杂性可能成为新用户的障碍。此外,OKX Wallet与OKX交易平台绑定较深,如果用户不使用OKX交易所,部分功能的便利性会打折扣。
如果你主要在以太坊及EVM兼容链上进行DeFi操作,Rabby是The Block评选的“最佳综合软件钱包”(评分4.5)。它专为DeFi高级用户设计,核心优势在于交易安全性——在签名之前自动检查交易风险,并支持多链Gas账户和内置DeFi集成。
Rabby的Swap费率为0.25%,是主流钱包中最低的。但需注意它仅支持EVM网络,不支持Solana、Bitcoin等非EVM链。如果你的资产集中在以太坊、Arbitrum、Optimism等EVM链上,Rabby的体验优于MetaMask。
如果你主要在手机上管理多条链的资产,Trust Wallet是The Block评选的“最佳多链覆盖”钱包(评分4.1),支持数百条区块链,Swap费率为0%。
但需要正视其安全记录。2026年1月,Trust Wallet的Chrome扩展被恶意篡改,损失约850万美元,官方随后启动赔偿流程。核心教训是:热钱包的安全不仅取决于钱包本身的设计,还取决于分发渠道的安全性。对于将Trust Wallet用于移动端小额资产管理且不安装浏览器扩展的用户,这一风险可以部分规避。
如果你是刚接触DeFi、主要使用以太坊生态,MetaMask仍然是最成熟的入口。The Block评分4.3,支持700+网络,2026年新增了Bitcoin、Solana和Tron的原生支持,并推出了Mastercard借记卡(最高3%返现)和永续合约交易功能。
但MetaMask的Swap费率为0.875%,在主流钱包中偏高。如果你频繁使用内置Swap功能,成本会显著高于OKX Wallet或Rabby。建议将MetaMask作为DApp连接工具,Swap操作转到费率更低的平台执行。
如果你的主要活动在Solana网络上,Phantom是The Block评选的“最佳入门钱包”(评分4.0),也是Solana生态中使用最广泛的钱包,以流畅的用户体验和强大的安全工具著称。Phantom已从仅支持Solana扩展至Bitcoin、Ethereum、Base等7个网络,但Solana仍是其核心优势场景。
如果你的目标是安全存储价值数万元以上的资产且不打算频繁操作,硬件钱包是唯一合理的选择。The Block将Trezor Safe 7评为最佳硬件钱包(评分4.5,$249),将Ledger Flex评为优秀(评分4.4,$249)。
两者的核心区别在于安全哲学:Trezor完全开源,固件和芯片设计可被独立审计;Ledger依赖经过认证的安全元件芯片(CC EAL5+/EAL6+),但在法律上无法开源部分软件。如果你是透明度优先的用户,选Trezor;如果你更看重广泛的链支持和成熟的生态,选Ledger。
取决于你持有的资产规模和使用频率。 如果你的加密资产总价值低于一次硬件钱包的价格(约500-2000元人民币),或者你几乎每天都在交易、DeFi交互,冷钱包的操作摩擦可能超过其安全收益。但如果你持有价值数万元以上的资产且计划长期持有(6个月以上不打算频繁操作),硬件钱包是一次性成本与长期安全性之间最优的权衡。
物理介质离线备份是唯一推荐的方式。 助记词截图保存到手机相册的风险等级为“极高”——云同步会自动上传,第三方可能访问。存入密码管理器同样存在风险,因为密码管理器本身会成为攻击目标。正确做法是使用金属助记词板(防火防水)手写备份,并将备份分散存放在至少两个不同地点。
需要特别警惕的是:任何声称能帮你恢复钱包、索要助记词的个人或服务,都是诈骗。Ethereum官方FAQ明确指出:“绝对不要与任何声称能帮助您恢复钱包的人分享您的助记词。这是最常见的诈骗手法之一。任何合法的服务都不会要求您提供助记词。”
只要助记词还在,资产不会丢失。 硬件设备只是一个签名工具,助记词才是真正的“钱包”。任何兼容的钱包应用都可以用同一组助记词恢复资产。Ledger官方文档明确写道:“硬件是可更换的;这些单词即为实际的钱包。丢失设备,保留单词,毫无损失。”
不是。 Coldcard漏洞事件的核心教训是:冷存储消除了最大的攻击面(远程访问),但没有消除判断的需求。随机数生成器的质量、固件更新机制、制造商的数据安全,都是冷钱包安全链条上的环节。此外,物理胁迫仍然是冷钱包无法防范的风险——如果攻击者知道你持有硬件钱包并通过暴力手段获取助记词,设备的安全芯片无法提供保护。
取决于你能否接受“私钥常驻内存”的风险。 热钱包的便利性是真实的,但便利性与安全性之间的取舍也是真实的。一个务实的中间方案是:使用一台闲置的旧手机作为“准冷钱包” ——恢复出厂设置、不安装任何不必要的应用、仅用于存储和偶尔交易大额资产,日常不与互联网交互。这不能替代硬件钱包的物理隔离,但比把全部资产放在日常使用的手机热钱包中要安全得多。
从安全架构来看,冷钱包在防范远程攻击方面具有热钱包无法替代的优势,离线签名机制是目前个人用户能够获得的最强安全保障。但从操作摩擦来看,冷钱包的每次交易都需要物理确认,对于高频交易场景的实用性有限。对于关注资产安全的用户而言,“热钱包 + 冷钱包”的组合方案是兼顾便利性与安全性的务实选择——将用于日常交易和DeFi交互的小额资产放在OKX Wallet或MetaMask等热钱包中,将长期持有的大额资产转移至Ledger Flex或Trezor Safe 7等硬件钱包,并确保助记词以物理介质离线备份、分散存放。
需要持续观察的关键变量是:硬件钱包制造商的安全审计透明度、供应链安全事件的后续处理机制,以及各国监管政策对自托管钱包的法律定性变化。
Trezor在其官方文档中写道:“用户需要自己掌握助记词,一旦丢失,我们无法帮助您找回。”这句话揭示了自托管钱包的根本逻辑:安全与责任是一体两面。掌控私钥意味着获得资产完全控制权的同时,也承担了全部的安全责任——没有任何客服电话可以帮你找回丢失的资产。
相关教程
更多