在区块链网络中,私钥和公钥是控制数字资产的两把钥匙。私钥必须严格保密,用于签名交易、证明所有权;公钥可以公开分享,用于接收资金和验证签名。具体怎么用、如何保证安全,是每个新手必须弄清的问题。本文会先把私钥和公钥分别深度解析,再讲两者的关联、实际用法、安全策略和常见疑问。帮助大家对公钥和私钥有一个深入的了解。
定义上,私钥是一串由密码学安全随机数生成器产生的256位随机数,通常表现为64位十六进制字符串,例如E9873D79C6D87DC0FB6A5778633389F4453213303DA61F20BD67FC233AA33262。据比特币白皮书和secp256k1标准,私钥的本质是一个落在椭圆曲线有效范围内的整数。它的组合数量高达2^256,在现有计算条件下,暴力破解某一个特定私钥的概率无限接近于零。
按存储和使用形态,私钥可以分为几类:热私钥,存放在联网设备中,方便但风险较高;冷私钥,离线保存,常见于硬件钱包、纸钱包和金属助记词板;助记词派生私钥,由12到24个单词通过确定性算法派生,一套助记词可管理多个地址;多签分片私钥,把控制权拆成多份,需要达到阈值才能签名。需要说明的是,这些分类不是密码学意义上的不同类型,而是使用和保管方式的不同。
私钥具体怎么用? 核心用途是签名交易。当你发起转账时,钱包用私钥对交易信息进行椭圆曲线数字签名,网络节点再用对应公钥验证签名。签名通过,就证明交易由私钥持有者授权。此外,私钥还用于证明所有权和解密部分数据。安全边界很明确:私钥一旦泄露,对应地址上的资产可被全部转走;私钥一旦丢失且无备份,资产将永久无法访问。
定义上,公钥由私钥通过椭圆曲线点乘运算产生,公式可简写为:公钥 = 私钥 × G,其中G是椭圆曲线生成点。以secp256k1为例,公钥通常是一个257位整数,压缩后约33字节。关键点是单向性:私钥可以推导出公钥,但公钥在数学上无法反推出私钥。这一性质是整个区块链安全体系的基础。
公钥常见分类包括压缩公钥和非压缩公钥。压缩公钥用1字节前缀加32字节X坐标表示,非压缩公钥用1字节前缀加32字节X坐标和32字节Y坐标表示。两者功能相同,压缩公钥更省空间。公钥不等于钱包地址:比特币地址是公钥经过SHA-256和RIPEMD-160哈希后生成,以太坊地址是公钥Keccak-256哈希的后20字节。公钥是中间产物,地址是更适合日常使用的短标识。
公钥具体怎么用? 主要用途是接收资金和验证签名。别人给你转账时,实际使用的是由公钥派生的地址;节点验证交易时,用公钥检查私钥签名的有效性。安全边界在于:公钥和地址可以公开,公开不会直接导致资产被盗,但会暴露资产余额和交易历史,带来隐私风险。 在现有密码学假设下,仅凭公钥无法推导私钥;但若未来量子计算实用化,这一假设可能面临挑战,目前抗量子密码学仍在研究中。
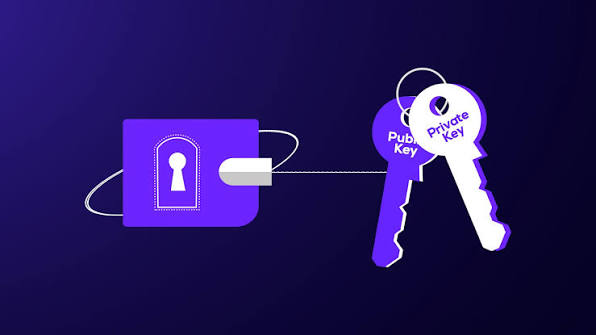
私钥和公钥的关系可以概括为:私钥是控制权,公钥是验证和收款工具。私钥生成公钥,公钥生成地址;私钥保密,公钥公开;私钥签名,公钥验证。下表对比两者核心差异:
| 对比维度 | 私钥 | 公钥 |
|---|---|---|
| 可见性 | 严格保密,绝不分享 | 可公开分享 |
| 核心功能 | 签名交易、授权转账 | 接收资金、验证签名 |
| 推导关系 | 可推导出公钥 | 无法反推私钥 |
| 泄露后果 | 资产可被全部转走 | 无直接风险,但暴露隐私 |
一笔标准转账可以拆成四步。
第一步,你输入收款地址和金额,钱包构造交易。
第二步,钱包用你的私钥对交易哈希进行ECDSA签名,生成r和s两个值。
第三步,交易广播到网络,节点用你的公钥验证签名是否匹配。
第四步,验证通过后交易被打包确认。整个过程里,私钥从不离开你的设备,公钥和地址可以公开。
收款时,你只需提供钱包地址。对方用地址发起转账,网络记录这笔交易。验证时,任何人都可以用你的公钥检查某笔签名是否由对应私钥作出,但无法伪造你的签名。多签钱包则把签名权拆给多个私钥,例如2-of-3模式,需要三把私钥中的两把才能转出资产,适合机构和大额共同管理。
在区块链体系中,私钥和公钥承担的作用不同,但必须配合才能完成一笔合法交易。
私钥的作用是控制资产:它用于对交易进行数字签名,向全网证明“这笔转账确实由资产所有者授权”,同时也是推导公钥和地址的源头,因此谁掌握私钥,谁就拥有对应地址上资产的支配权。
公钥的作用是验证和接收:它由私钥单向推导而来,用于让网络节点验证私钥签名的真实性,并进一步生成钱包地址,供他人向你转账。
换句话说,私钥负责“授权和签名”,公钥负责“验证和收款”;私钥绝不能公开,公钥和地址可以公开。需要明确边界的是,公钥本身不能直接花费资产,也无法反推出私钥;但在量子计算等未来技术变量下,公钥长期暴露可能带来新的安全讨论,目前主流区块链仍依赖椭圆曲线密码学的单向性来保证安全。
行业专家赵长鹏在其发布的加密资产保管指南中建议,用户应根据持仓规模和技术能力匹配安全措施,重点关注防范资产被盗、避免意外丢失以及提前规划资产继承。存储方式大致分为热钱包和冷钱包,对比如下:
| 存储方式 | 联网状态 | 安全性 | 适用场景 |
|---|---|---|---|
| 手机/浏览器热钱包 | 始终联网 | 中等 | 日常小额交易 |
| 硬件钱包 | 默认离线 | 高 | 大额长期持有 |
| 纸钱包/金属板 | 完全离线 | 高,需防火防水 | 备份恢复用 |
| 多签钱包 | 依配置而定 | 最高 | 机构/大额共同管理 |
必须避免的行为包括:把私钥或助记词输入任何网站或通话界面;通过聊天工具发送私钥;截图保存助记词;在公共Wi-Fi下大额转账。据2025年公开安全事件报道,有投资者因冒牌客服诱导输入助记词,导致783枚比特币在数分钟内被转走,损失约9140万美元;同年还有用户因安装恶意应用“BOM”导致私钥和助记词被窃取。当前最大风险已从密码学破解转向社交工程和恶意授权签名。
1、丢失私钥能找回吗?
不能。私钥不与邮箱或手机号绑定,没有中心化机构能重置。没有备份,资产永久无法访问。
2、别人知道公钥或地址能偷币吗?
不能。公钥无法反推私钥,地址可安全分享。但会暴露余额和交易历史,隐私会受影响。
3、私钥和助记词是一回事吗?
不完全相同。助记词是私钥的人类可读备份,一套助记词可派生多个私钥,控制整个钱包。助记词泄露影响更大。
4、把私钥存在交易所安全吗?
存在交易所意味着你不真正持有私钥,依赖平台保管。省事,但引入平台被黑、破产或跑路风险。
5、硬件钱包一定安全吗?
硬件钱包把私钥离线保存,降低远程攻击风险,但如果你盲目签署恶意合约授权,资产仍可能被盗。安全取决于设备加操作。
私钥和公钥分别承担控制与验证两种角色。私钥是资产控制权,必须离线、分散、备份保存;公钥是收款和验证工具,可以公开,但要注意隐私边界。 对新手来说,大额资产用硬件钱包或冷存储,小额日常用热钱包;私钥和助记词绝不截图、不云同步、不输入任何网站。同时要认识到,当前最大威胁往往不是密码学被攻破,而是社交工程、钓鱼授权和人为疏忽。在现有技术假设下,掌握私钥就是掌握资产;而安全保管私钥,本质上是管理自己的操作习惯和风险边界。
上一篇:冷钱包和热钱包的区别是什么?虚拟钱包到底哪个最好用?
没有下一篇了
相关教程
更多